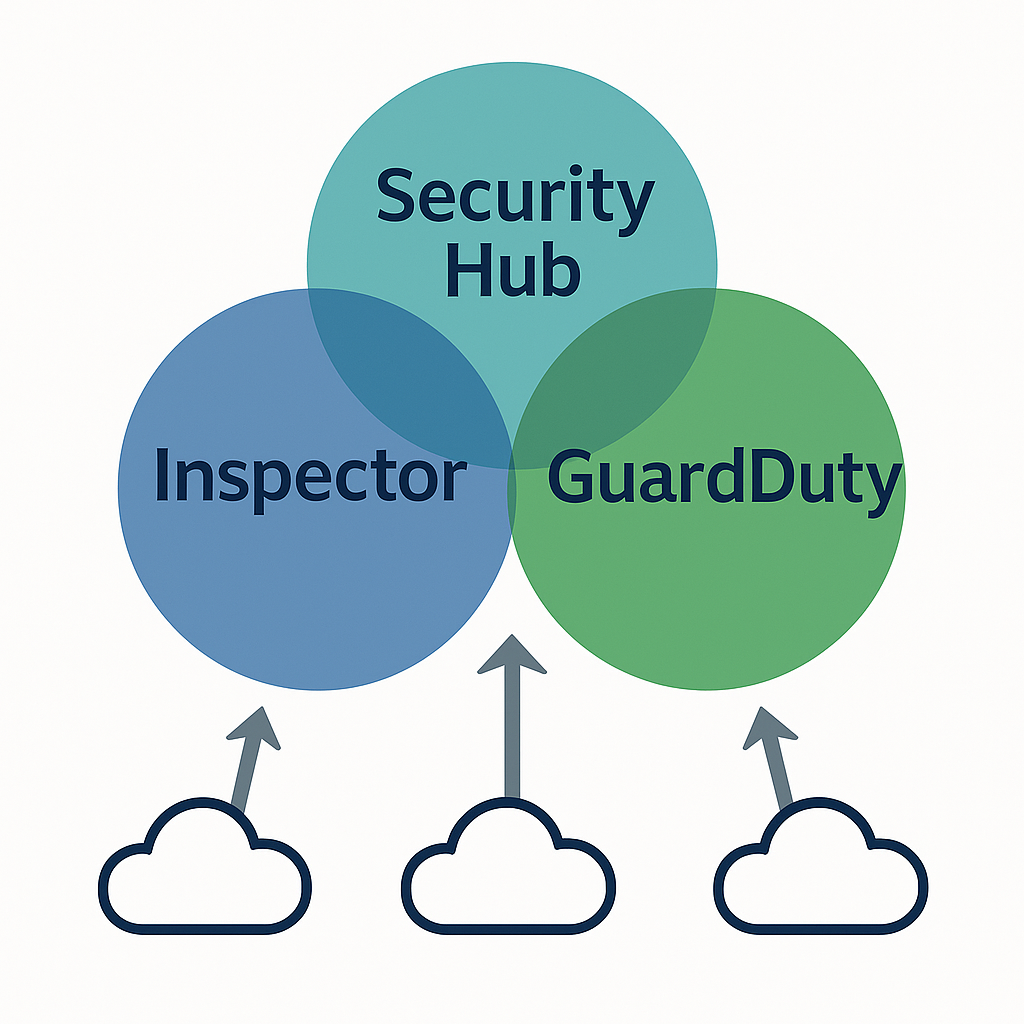
AWS環境が複数のアカウントやリージョンに広がると、検出結果の確認場所、設定不備の優先順位、対応責任者が分散しやすくなります。
AWS Security Hub CSPMは、こうした情報を共通形式で集約し、セキュリティ標準に基づくチェック結果をまとめて確認するためのサービスです。
ただし、サービスを有効にするだけでは対応は完了しません。対象範囲、通知条件、担当者、修正手順まで決めて初めて、検出結果が日々の改善につながります。
AWS Security Hub CSPMの役割
CSPMはCloud Security Posture Managementの略で、クラウドの設定不備やセキュリティ標準からの逸脱を継続的に見つけ、改善状況を管理する考え方です。
従来「AWS Security Hub」と呼ばれていた検出結果の集約、ベストプラクティスチェック、コンプライアンス監視の機能は、現在はAWS Security Hub CSPMとして案内されています。現在の位置づけは、AWS Security Hub CSPMの公式概要で確認できます。
Finding(検出結果)は、セキュリティチェックや脅威検知によって見つかった事象の記録です。Security Hub CSPMは、対応サービスから届く検出結果をAWS Security Finding Format(ASFF)という共通形式に整え、横断的に検索、絞り込み、優先順位付けできるようにします。
| サービス | 主な役割 | Security Hub CSPMとの関係 |
|---|---|---|
| Security Hub CSPM | 設定状態の評価と検出結果の集約 | 共通形式で一覧化し、対応状況を管理する |
| Amazon GuardDuty | 脅威の兆候を検知する | 対応する検出結果をSecurity Hub CSPMへ送る |
| Amazon Inspector | ワークロードの脆弱性などを検出する | 対応する検出結果をSecurity Hub CSPMへ送る |
| Amazon Macie | Amazon S3内の機密データに関するリスクを検出する | 対応する検出結果をSecurity Hub CSPMへ送る |
Security Hub CSPMが各サービスの検知機能を置き換えるわけではありません。検知を担当するサービスと、結果を集めて運用するSecurity Hub CSPMを組み合わせます。
主な機能と、できないこと
検出結果を共通形式で集約する
複数のAWSサービスや対応する外部製品から届く検出結果を一つの画面で確認できます。重大度、リソース、アカウント、リージョンなどで絞り込めるため、個別の管理画面を順番に巡回する負担を減らせます。
集約は「すべての問題を自動で解決する」を意味しません。誤検知の確認、業務影響の評価、修正の承認は、組織の運用手順に残ります。
セキュリティ標準に基づいて設定を評価する
Security Hub CSPMは、AWS Foundational Security Best Practices、CIS AWS Foundations Benchmark、PCI DSSなどの標準に含まれるコントロールを使い、AWSリソースの設定を評価します。利用できる標準は更新されるため、導入時にはAWS公式のセキュリティ標準一覧を確認します。
この評価結果は、設定の見直しに使う材料です。標準を有効にして合格表示を得ても、法令や監査への適合が保証されるわけではありません。対象システム、証跡、手続き、人の運用を含めて別途確認する必要があります。
複数アカウントとリージョンをまとめる
AWS Organizationsを利用する環境では、委任管理者アカウントと中央設定を使い、組織単位やアカウントに設定ポリシーを適用できます。旧記事で使われていた「マスターアカウント」ではなく、現在のAWS資料では「管理者アカウント」または「委任管理者アカウント」と表現します。
リージョンをまたぐ場合は、ホームリージョンとリンクされたリージョンを設定します。クロスリージョン集約は、各リージョンでSecurity Hub CSPMを自動的に有効化する機能ではありません。集約対象にする各アカウントとリージョンの有効化状況を確認してください。詳しい挙動はクロスリージョン集約のAWS公式資料にまとまっています。
EventBridgeへ渡して対応を始める
Security Hub CSPMは、新規または更新された検出結果をAmazon EventBridgeへ送ります。EventBridgeのルールで条件を絞り、Amazon SNSによる通知、チケット作成、承認付きの修正処理などへつなげられます。
次の例は、状態が有効で重大度がHIGHまたはCRITICALの検出結果を対象にするイベントパターンです。
{
  "source": ["aws.securityhub"],
  "detail-type": ["Security Hub Findings - Imported"],
  "detail": {
    "findings": {
      "RecordState": ["ACTIVE"],
      "Severity": {
        "Label": ["HIGH", "CRITICAL"]
      }
    }
  }
}イベント形式と選べるターゲットは、EventBridgeを使った対応に関するAWS公式資料で確認できます。自動修正にAWS Lambdaを使う場合も、実行権限を必要最小限にし、失敗時の記録と復旧方法を用意します。
導入を進める順序
- 対象範囲を決める
アカウント、リージョン、組織単位、重要リソース、適用したいセキュリティ標準を一覧にします。 - 管理方式を選ぶ
AWS Organizationsを使う組織は委任管理者と中央設定を検討します。単独アカウントやOrganizationsを使わない環境では、管理者アカウントとメンバーアカウントを手動で関連付けます。 - リソース記録を確認する
多くのコントロールはAWS Configによるリソース記録を利用します。評価対象のリソースタイプが記録されていないと、正確に評価できない場合があります。 - Security Hub CSPMと標準を有効にする
業務要件に合う標準とコントロールを選びます。すべてを一度に有効にするより、担当者が処理できる範囲から始め、未対応件数と対応時間を確認して広げます。 - 集約先を決める
複数リージョンを使う場合はホームリージョンを決め、必要なリージョンをリンクします。管理者が全体を確認する画面と、各チームが自分の範囲を確認する画面を分けます。 - 通知と対応手順を結ぶ
検出条件ごとに通知先、一次確認者、対応期限、修正担当、例外承認者を決めます。最初は通知とチケット化から始め、処理が安定した項目だけを自動修正の候補にします。
AWS Organizationsを使う設定と手動設定では手順が異なります。実作業前にSecurity Hub CSPMの有効化手順を確認してください。
検出結果を放置しない運用設計
重大度だけで自動的に対応順を決めると、業務上重要なリソースや外部公開の有無を見落とす場合があります。次の要素を組み合わせて優先順位を決めます。
- 検出結果の重大度と状態
- 対象リソースが本番環境か、検証環境か
- インターネットから到達できるか
- 扱うデータの機密性
- 修正による停止や設定変更の影響
- 同じ原因による検出結果が他のアカウントにもあるか
| 段階 | 決めること | 残す記録 |
|---|---|---|
| 受付 | 誰が、どの時間帯に確認するか | 受付時刻と担当者 |
| 判定 | 実害の可能性、業務影響、重複の有無 | 対応、例外、誤検知の判断理由 |
| 修正 | 手動か自動か、承認が必要か | 変更内容と実行結果 |
| 確認 | 再評価で解消したか、影響が残っていないか | 確認結果と完了条件 |
| 改善 | 同じ問題を他の環境で防げるか | 設定ポリシーや手順の変更 |
自動修正は、修正内容が明確で、再実行しても安全で、失敗時に戻せる項目から始めます。公開範囲やアクセス権を変える処理は業務停止につながる可能性があるため、対象を限定し、承認を挟む設計が適しています。
費用を見積もるときの確認点
Security Hub CSPMの費用は、セキュリティチェック、検出結果の取り込み、オートメーションルールの評価など、利用状況に応じて変わります。料金体系や無料試用の条件は変更される可能性があるため、導入時点のAWS Security Hub CSPM料金ページで確認してください。
AWS Config、EventBridge、Lambda、SNSなどを組み合わせる場合は、関連サービスの費用も別に見積もります。検証用のアカウントと限定したリージョンで、想定する標準、取り込み件数、通知ルールを試し、実測値を本番規模へ当てはめると判断しやすくなります。
よくある質問
GuardDutyがあればSecurity Hub CSPMは不要ですか
役割が異なります。GuardDutyは脅威の兆候を検知し、Security Hub CSPMはGuardDutyを含む複数の情報源から検出結果を集めて運用します。単一アカウントで確認先が少ない場合と、複数アカウントを横断して管理する場合では、集約の価値も異なります。
標準のスコアが高ければ監査に合格できますか
合格を保証するものではありません。Security Hub CSPMの評価は、技術的な設定状態を確認する材料です。監査では、対象範囲、社内手続き、証跡、例外管理なども確認されます。
重大度が高い検出結果はすべて自動修正すべきですか
重大度だけでは決められません。修正がサービス停止や権限喪失を招く場合があるため、対象リソース、業務影響、復旧方法を確認します。通知、承認、半自動処理を経て、安全性を確認できた項目から自動化します。
導入後に確認するチェックリスト
- 対象の全アカウントとリージョンで有効化状況を確認した
- 評価対象のリソースがAWS Configに記録されている
- 標準とコントロールを業務要件に対応付けた
- 検出結果の受付担当、対応期限、完了条件を決めた
- EventBridgeのルールをサンプルイベントで試験した
- 自動修正に必要最小限の権限を設定した
- 例外の理由と見直し時期を記録する仕組みを用意した
- 関連サービスを含む費用を定期的に確認する
Security Hub CSPMは、散在する検出結果を集める入口です。導入の成否は、誰が判断し、どの期限で修正し、どう完了を確認するかを運用に落とし込めるかで決まります。
この記事に関連する株式会社greedenの取り組み
AWSの検出結果は、集めるだけでなく、担当者と対応手順まで運用に落とし込む必要があります。株式会社greedenは、セキュリティ要件を踏まえたAWS環境の設計、実装、保守運用を含むWebシステム開発を一気通貫で支援します。